一、什么是 DNS 泄露与域名劫持?
当你在浏览器输入网址时,系统必须先向 DNS 服务器发起查询以获取目标网站的真实 IP 地址。传统的 DNS 查询使用明文 UDP 协议(53 端口),任何途经的运营商网关都可以窃听、记录甚至篡改解析结果。
如果客户端虽然开启了代理,但域名解析请求依然直接由本地运营商 DNS 明文处理,不仅会导致访问记录完全暴露(即 DNS 泄露),还经常会因解析结果被污染而导致网页打不开或被跳转到广告页。
二、解决泄露的核心方案:DoH 与 DoT 加密解析
在 Clash Verge Rev 中,可以通过配置文件将传统的明文 DNS 替换为支持 TLS 加密的 DoH (DNS over HTTPS) 或 DoT (DNS over TLS)。
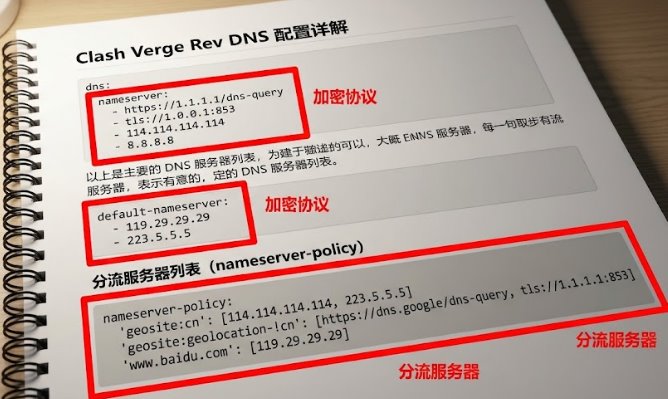
核心配置模板实操
在 Verge Rev 中,右键你的配置订阅选择「作为文本编辑」或在扩展配置中追加以下 dns 配置块:
dns:
enable: true
listen: :1053
ipv6: false
enhanced-mode: fake-ip
fake-ip-range: 198.18.0.1/16
# 用于解析 DoH 域名自身 IP 的基础 DNS(必须是纯数字 IP)
default-nameserver:
– 223.5.5.5
– 119.29.29.29
# 主要使用的加密安全 DNS
nameserver:
– https://dns.alidns.com/dns-query
– https://doh.pub/dns-query
# 兜底与备选境外加密 DNS(走节点出站)
fallback:
– https://1.1.1.1/dns-query
– https://dns.google/dns-query
# 防止国内常用域名被国外 DNS 解析导致 CDN 减速
fallback-filter:
geoip: true
geoip-code: CN
geosite:
– cn
三、关闭 Windows 本地「智能多宿主名称解析」
Windows 10/11 系统内置了一项名为“智能多宿主名称解析(Smart Multi-Homed Name Resolution)”的特性。为了加快速度,Windows 会同时向电脑绑定的所有网络适配器(包括物理网卡和虚拟网卡)并发发送 DNS 查询,哪个先返回就用哪个。这就导致即使配置了加密代理,物理网卡依然会发出明文查询造成泄露。
关闭多宿主解析的操作步骤:
按 Win + R 输入 gpedit.msc 打开本地组策略编辑器。
依次展开目录:
计算机配置 -> 管理模板 -> 网络 -> DNS 客户端。
在右侧列表中找到「关闭智能多宿主名称解析」策略。
双击打开它,将状态从“未配置”修改为 「已启用」。
点击确定保存。
打开管理员权限的 CMD 窗口,执行 gpupdate /force 强制刷新策略。
四、验证 DNS 防护效果
配置生效后,可以使用在线检测工具验证:
打开专门的 DNS 泄露检测页面(如 dnsleaktest.com)。
点击「Standard Test」进行检测。
观察返回的 DNS 服务器 IP 列表。如果列表中不再出现你本地宽带运营商(如本地电信/联通)的真实所在地信息,全部显示为公共安全节点或代理出口所在地,说明 DNS 加密与防护已完全生效。